• 0x2A-Editor

    Als ich im Jahr 2012 ein Security Assessment durchführte, kam ich an einer Stelle zu einem Punkt, an dem mir die Möglichkeit zur einfachen Ver- und Entschlüsselung von Daten mit modernen Verfahren fehlte. Das CrypTool in der ersten Version war zwar in Teilen brauchbar, hatte jedoch auch einige Implementierungsfehler und wirklich flexibel war es leider auch nicht. Aus diesem Grund implementierte ich einen einfachen kleinen Editor in Java und fügte über BouncyCastle diverse symmetrische Verfahren und Hashverfahren hinzu. Hier habe ich mal ein kleines Bild aus einem Oracle-Security-Vortrag im Dezember 2012.
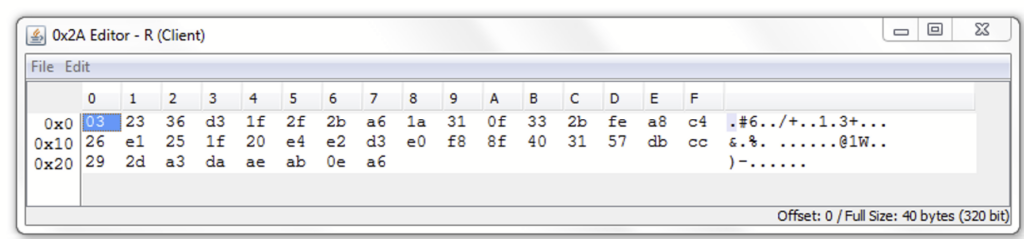
    Darstellung des 0x2A-Editors mit Stand 2012

    In Lehrveranstaltungen verwende ich häufig CyberChef für einfache Demonstrationen.

    Nun habe ich vor kurzem das Projekt nochmal ausgegraben und unter Hilfenahme von Claude Code überarbeitet. Das Ergebnis ist auch ganz in Ordnung geworden. Was die Zugänglichkeit angeht, ist eine Java-Anwendung allerdings nachteilig und entspricht nicht mehr ganz dem Stand der Zeit. Und somit habe ich mich entschieden, das Projekt in ein Web-Projekt zu portieren.
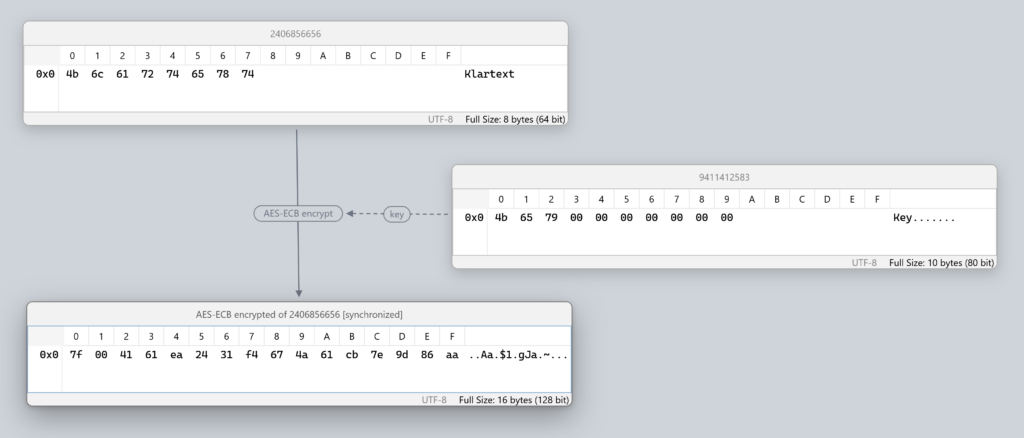
    Darstellung der Verschlüsselung mit AES-ECB; Sitzung verfügbar unter Link

    Neben der leichten Zugänglichkeit lassen sich auch Sitzungen als Link oder Session-Datei (.sess) erzeugen und öffnen. Auf diese Weise kann man fertige Szenarien vorbereiten und als Sitzung zur Verfügung stellen.

    Im Bild ist der sogenannte synchrone Modus zu sehen. Dabei wirken sich Änderungen von Klartext und Schlüssel direkt auf das Chiffrat aus. Selbstverständlich war mir auch wichtig, die modernen PQC-Verfahren ebenfalls abzudecken. Ein ASN.1-Betrachter hilft dabei, sich im Schlüsselmaterial zurechtzufinden.

    Es ist möglicherweise nicht ganz intuitiv nutzbar, es gibt aber eine ganze Menge Shortcuts, die in der Hilfe aufgelistet werden, in die sich ein Blick hineinzuwerfen lohnt. Für die Nutzung in der Lehre wurde eingebaut, dass mit [C] ein größerer Cursor dargestellt und mit [Q] der Zoom in einen Ausschnitt ermöglicht wird.

    Die Applikation arbeitet lokal im Browser, ohne Backend, in einer einzigen index.html. Man kann sich diese auch auf dem eigenen Rechner ablegen und auf diese Weise offline verwenden.

    Damit man den Editor hier nie lange suchen muss, habe ich auf der Hauptseite links oben ein kleines Icon hinzugefügt, welches einen direkt zum Werkzeug bringt.
  • PQC in der E-Mail-Kommunikation

    Seit März 2026 gibt es einige neue RFC-Dokumente, welche eine Etablierung von Kyber1 bzw. ML-KEM vorantreiben sollen, wie beispielsweise:

    Das ist deshalb ganz beachtlich, da ML-KEM derzeit überwiegend ephemer in TLS-Sitzungen eingesetzt wird. Das bedeutet, dass das erforderliche Schlüsselmaterial nach Bedarf erzeugt und in der Regel am Ende einer Kommunikationssitzung verworfen wird. Authentifizierung über Zertifikate fällt grundsätzlich nur noch in den Zuständigkeitsbereich der digitalen Signaturen. Entgegen einer möglichen Intuition ist es aktuell bei TLS sogar so, dass bei ML-KEM der Client das Schlüsselmaterial erzeugt. Somit ist der Initiator der Verbindung der Schlüsselhalter und nicht, wie man vielleicht zunächst annehmen würde, der Server.

    Im Bereich synchroner Kommunikation, bei der beide Seiten unmittelbar miteinander kommunizieren können, funktioniert diese Aufgabenteilung auch wunderbar. Wo sie nicht mehr so gut funktioniert, ist bei einer asynchronen Kommunikationsform, wie sie z. B. bei E-Mail-Verschlüsselung vorliegt. Wir können ja schwerlich vorab mehrere E-Mails austauschen um einen Sitzungsschlüssel zu erzeugen.

    Auf irgendeine Art und Weise muss ein symmetrischer Schlüssel sicher zum E-Mail-Empfänger übertragen werden. Kyber gibt als „Key Encapsulation Mechanism“ (KEM) eine solche gesicherte Übertragung her, aber natürlich nur unter der Bedingung, dass der öffentliche Schlüssel des Empfängers bekannt ist. Hierfür muss dieser aber auch eine gewisse Weile an Gültigkeit besitzen und hier kommen die neuen RFCs ins Spiel. Sie ermöglichen den öffentlichen Schlüssel eines Kyber-Schlüsselpaares dauerhaft in einem Zertifikat zu hinterlegen. Dieser Teil würde demnach verwendet werden, um das Schlüsselmaterial für eine symmetrische Inhaltsverschlüsselung zu übertragen. Für die Authentifizierung wird jedoch ein weiteres Zertifikat benötigt. Für ML-DSA gibt es seit Oktober 2025 auch einen passenden RFC:

    Internet X.509 Public Key Infrastructure — Algorithm Identifiers for the Module-Lattice-Based Digital Signature Algorithm (ML-DSA)

    1. Ich verwende hier Kyber als Synonym für ML-KEM, auch wenn es technisch nicht ganz korrekt ist. ↩︎
  • Verbreitung von PQC-Verfahren

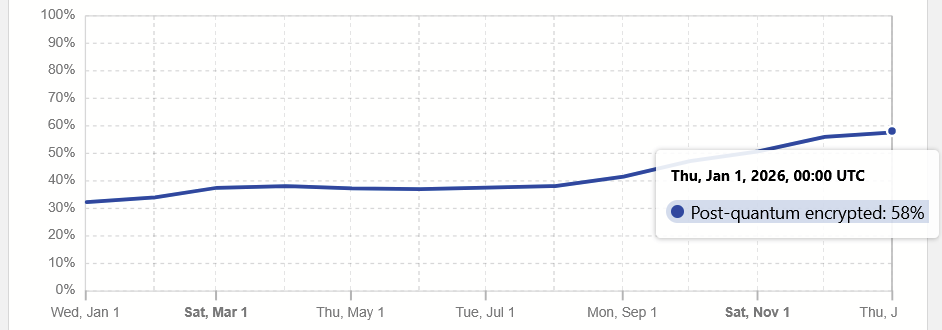
    In Foren oder auf Reddit gibt es immer wieder Diskussionen über die drohende Apokalypse im Netz, sollten Quantencomputer die etablierten asymmetrischen Verfahren brechen. Jedoch gibt es gute Gründe, optimistischer zu sein als noch vor drei Jahren. Cloudflare, als einer der größten Content-Delivery-Network-Anbieter, veröffentlicht regelmäßig Statistiken über das eigene Nutzerverhalten. Beispiele sind der Anteil von IPv4 (ca. 60 %) zu IPv6 (ca. 40 %) oder der am häufigsten verwendete User-Agent (Chrome).

    Enthalten ist auch eine Statistik zur Nutzung quantencomputer­sicherer Schlüsselaustauschverfahren. Konkret ist in diesem Fall X25519MLKEM768 gemeint. Es handelt sich um eine Kombination aus einem auf elliptischen Kurven basierenden Schlüsselaustausch und Kyber (ML-KEM). Browserseitig wird dies u. a. von Mozilla Firefox und Google Chrome unterstützt.

    Während der Anteil im Januar 2024 bei 2,3 % lag, stieg er bis Januar 2025 auf ca. 30 %. Für Januar 2026 veröffentlicht Cloudflare einen Anteil von 58 %. Das bedeutet, dass bereits über die Hälfte des Traffics mit Verfahren abgesichert wird, die nach aktueller Einschätzung resistent gegenüber Quantencomputern sind.

    Bildzitat von https://radar.cloudflare.com/adoption-and-usage?dateRange=52w, Stand: 05.01.2026

    Es ist zwar noch ein weiter Weg, insbesondere da in der Praxis ML-DSA-Zertifikate bislang kaum in Erscheinung treten. Dennoch ist es ein guter Anfang und eine insgesamt erfreuliche Entwicklung.

  • Ascon jetzt NIST-Standard

    Im August 2025 wurde Ascon (AEAD 128) nach einem langen Auswahlprozess standardisiert. Es handelt sich dabei u. a. um eine Blockverschlüsselung, welche auch effizient auf ressourcenbeschränkten Geräten läuft, beispielsweise IoT-Sensoren, eingebettete Systemen oder für NFC.

    Ähnlich wie beim SHA-3 wurde hier eine Sponge Konstrukation gewählt. Hierbei kann man sich die Verschlüsselung wie ein Schwamm vorstellen, in das IV, Nonce und Key „eingeschüttet“ wird. Beim Auspressen entsteht dann eine stark diffundierte Mischung, die mit dem Klartext verknüpft wird.

    Obwohl Ascon eine blockweise Verarbeitung durchführt, arbeitet Ascon eher ähnlich einer Stromchiffre. Das „gemisch“ aus dem Schwamm wird einfach auf den Klartext aufgetragen; technischer ausgedrückt: es wird mit dem Klartext per XOR verknüpft. Aber anders als bei einer Stromchiffre wird der Klartext des aktuellen Blocks zur Generierung des nächsten Blocks verwendet. Dies bedeutet, der zu verschlüsselnde Klartext Block N hat eine Auswirkung auf den nachfolgenden Chiffretextblock N+1. Um bei der Metapher zu bleiben: der Klartext wird ebenfalls dem Schwamm zugeführt.

    Dabei muss jedoch berücksichtigt werden, dass eine 1-Bit Änderung im Klartextblock nur zu einer 1-Bit Änderung des korrespondierenden Chiffretextblockes führt. Dieses Verhalten unterscheidet sich von klassischen Blockverschlüsselungen, sofern kein keystream-basierter Betriebsmodus zum Einsatz kommt. Im AES würde eine leichte Änderung des Klartextes zu umfassenden Änderungen des Chiffretextblockes führen. Die erwartete umfassende Änderung ergibt sich erst im nachfolgenden Block.

    Das soll im Folgenden durch eine Tabelle veranschaulicht werden. Für beide Klartexte wurden die Einstellung gleich gewählt. Wie zu sehen ergibt sich durch die Änderung von D auf d eine Anpassung im ersten Nibble des Chiffretextes, sowie umfangreiche Änderungen im zweiten Block.

    KlartextChiffretext
    Dies ist ein langer Demotext58B80C66012CFD882264ECFA6B164322A0C27EE824BC7367CD367101
    dies ist ein langer Demotext78B80C66012CFD882264ECFA6B16432292EC50DB4140BE0140334A73

    Hinweis: Der Schlüssel ist „test“ und die Nonce wurde auf 00000000000000000 0000000000000FF gesetzt.

    Wie bei allen AEAD-Verfahren (Authenticated Encryption with Associated Data) entsteht am Ende der Verarbeitung ein Tag, welcher zur Authentisierung und zum Integritätsschutz dienen kann.

    Um Ascon besser kennenzulernen oder das oben dargestellte Beispiel selbts ausprobieren zu können, steht jetzt eine Excel-Demo von Ascon unter den Projekten zur Verfügung.

  • PIM immer sinnvoll?

    Kürzlich bin ich im Internet über die Frage gestolpert, ob der Einsatz von PIM in VeraCrypt immer sinnvoll ist. Zum Beispiel auch dann, wenn man den Container mit einem 128-stelligen zufälligen Passwort abschließt. Dabei handelt es sich um die maximal unterstützte Passwortlänge der Applikation.

    Kurz zur Erinnerung: Bei PIM (Personal Iterations Multiplier) wird das eingegebene Passwort über ein hardwareintensives Verfahren zu einem Schlüssel abgeleitet. Ein einfaches Beispiel hierfür ist eine vielfache Hashbildung: Anstelle eine Passphrase direkt zu verwenden, durchläuft diese vorher mehrmals eine Hashfunktion. Dieser Vorgang kann durch einen Angreifer nicht abgekürzt werden. Somit wäre dieser gezwungen, jeden möglichen Passwortkandidaten in gleicher Weise zu behandeln. Dies stellt einen hohen Aufwand dar und verhindert so einen Offline-Brute-Force-Angriff. Auf diese Weise sind sogar Passwörter aus einem Wörterbuch schwierig zu brechen.

    Es ist wichtig zu verstehen, dass bei VeraCrypt das vom Benutzer eingegebene Passwort, mit oder ohne PIM, nicht unmittelbar verwendet wird, um die Inhaltsdaten auf der Festplatte zu verschlüsseln. Vielmehr wird vor der Formatierung ein durch Mausbewegungen erzeugter zufälliger Schlüssel verwendet. Dieser Schlüssel wird anschließend auf dem Datenträger abgelegt. Damit nicht jeder die Daten damit entschlüsseln kann, wird der Schlüssel durch die Passphrase des Benutzers verschlüsselt. An dieser Stelle kommt dann PIM zum Einsatz. Soll der Datenträger aufgeschlossen werden, wird die Passphrase des Benutzers verwendet, durchläuft aufgrund von PIM mehrere Iterationen und wird am Ende zu einem Schlüssel abgeleitet, welcher den Schlüssel für die Inhaltsdaten entschlüsselt.

    Warum findet eine solche Entkoppelung zwischen Benutzerpassphrase und dem tatsächlichen Schlüssel statt? Ganz einfach: Auf diese Weise ist sichergestellt, dass der Schlüssel für die Inhaltsdaten wirklich zufällig ist und es ist möglich, das Benutzerpasswort zu ändern, ohne alle Daten mit der alten Passphrase entschlüsseln und mit der neuen Passphrase verschlüsseln zu müssen.

    Die Inhaltsdaten sind also mit einem 256-Bit-Schlüssel gesichert, welcher durch die Mausbewegungen des Benutzers erzeugt wurde. Besser wird der Schutz also nicht. Somit sind nur Passphrasen sinnvoll, die diese 256 Bit abdecken. Jedes zusätzliche Zeichen führt nur zu einer Dopplung, sodass zwei unterschiedliche Passwörter denselben Schlüssel erzeugen. Unter der Prämisse, dass wir Groß- und Kleinbuchstaben und die Ziffern 0 bis 9 verwenden, hilft der Logarithmus zur Bestimmung der maximal sinnvollen Länge:

    \log_{62}\left(2^{256}\right) = \frac{\log(2^{256})}{\log(62)} = \frac{256 \cdot \log(2)}{\log(62)} \approx 43


    Mehr als 43 Stellen sind für ein Passwort also nicht sinnvoll, sofern die Zeichen zufällig gewählt wurden. Mit 43 zufälligen Zeichen aus diesem Alphabet bekommen wir einen perfekten 256-Bit-Schlüssel.

    Auf diese Weise lässt sich die ursprüngliche Frage beantworten. Wenn ein Angriff ohnehin auf die vollständige Schlüsselsuche aller 256-Bit-Schlüssel hinauslaufen müsste, könnte der durch PIM gesicherte Teil übersprungen werden. Mit einem zufällig gewählten Schlüssel, welcher die volle Schlüssellänge der Blockchiffre abdeckt, bringt der Einsatz von PIM somit keinen zusätzlichen Nutzen.

  • SSL/TLS erforderlich?

    Kürzlich kam in einer Kommentarspalte zu einem Video die Frage auf, ob die Anforderung zur Bereitstellung von SSL/TLS gesetzlich normiert ist. Viele denken, dass die Bereitstellung eher optional ist, sofern keine personenbezogenen Daten übertragen werden. Aber dennoch bleibt die Frage, wie es abseits des Datenschutzes mit einer solchen Anforderung aussieht. Immerhin existieren noch Webseiten, die kein HTTPS anbieten, auch wenn es immer weniger werden.

    Tatsächlich gab es aber schon im alten Telemediengesetz eine Regelung dazu und zwar im § 13 Abs. 7 TMG:

    Diensteanbieter haben, soweit dies technisch möglich und wirtschaftlich zumutbar ist, im Rahmen ihrer jeweiligen Verantwortlichkeit für geschäftsmäßig angebotene Telemedien durch technische und organisatorische Vorkehrungen sicherzustellen, dass

    1. kein unerlaubter Zugriff auf die für ihre Telemedienangebote genutzten technischen Einrichtungen möglich ist und
    2. diese a) gegen Verletzungen des Schutzes personenbezogener Daten und b) gegen Störungen, auch soweit sie durch äußere Angriffe bedingt sind, gesichert sind.

    Vorkehrungen nach Satz 1 müssen den Stand der Technik berücksichtigen. Eine Maßnahme nach Satz 1 ist insbesondere die Anwendung eines als sicher anerkannten Verschlüsselungsverfahrens.

    Wer sich die Frage stellt, wer hier als „Diensteanbieter“ gilt, dann lässt sie sich dahingehend beantworten, dass es die selben natürlichen oder juristischen Personen sind, die ein Impressum anbieten müssen. Ich lehne mich so weit aus dem Fenster, dass dies für die deutliche Mehrheit der deutschsprachigen Webseiten der Fall ist.

    Nun ist das TMG nicht mehr in Kraft und es könnte sich die Frage stellen, inwieweit eine solche Regelung in die neuen Normen übernommen wurde (oder nicht). Im Digitale Dienste Gesetz war dahingehend nichts auffindbar. Fündig wird man allerdings im § 19 Abs. 4 TDDDG (Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz):

    Anbieter von digitalen Diensten haben, soweit dies technisch möglich und wirtschaftlich zumutbar ist, im Rahmen ihrer jeweiligen Verantwortlichkeit für geschäftsmäßig angebotene digitale Dienste durch technische und organisatorische Vorkehrungen sicherzustellen, dass

    1. kein unerlaubter Zugriff auf die technischen Einrichtungen, die sie für das Angebot ihrer digitalen Dienste nutzen, möglich ist und
    2. die technischen Einrichtungen nach Nummer 1 gesichert sind gegen Störungen, auch gegen solche, die durch äußere Angriffe bedingt sind.

    Vorkehrungen nach Satz 1 müssen den Stand der Technik berücksichtigen. Eine Vorkehrung nach Satz 1 ist insbesondere die Anwendung eines als sicher anerkannten Verschlüsselungsverfahrens. Anordnungen des Bundesamtes für Sicherheit in der Informationstechnik nach § 7d Satz 1 BSI-Gesetz bleiben unberührt.

    Alte und neue Anforderung wirken also recht ähnlich. Meiner Einschätzung nach lässt sich somit, vorher wie nachher, die Pflicht auf TLS aus dem TDDDG ableiten. Allerdings würde es einem voraussichtlich ohnehin nicht gelingen, aus den Anforderungen des Art. 32 DSGVO herauszukommen.

  • ZDNET: Qualität gesucht.

    Als ich 2008 diesen Blog eröffnete, diente er primär dazu, kuriose Funde im Netz zu kommentieren – beispielsweise eine schlecht implementierte Verschlüsselung oder falsche Darstellungen in Artikeln.

    Nun bin ich erneut über einen Beitrag gestoßen, der in diese Kategorie passt: https://www.zdnet.de/88421009/quantensprung-passwoerter-in-der-neuen-aera-der-computersicherheit/#

    Zunächst gibt es ein paar Kleinigkeiten die mich stören, weil sie einfach unscharf sind. Ein Beispiel hierfür ist der folgende Absatz:

    Wie das NIST festgestellt hat, basieren herkömmliche kryptografische Algorithmen auf der „Schwierigkeit, die herkömmliche Computer beim Faktorisieren großer Zahlen haben“.

    Das ist einfach deshalb unscharf, weil vor allem das RSA- und das Rabin-Verfahren darauf beruhen. ElGamal sowie die Schlüsselaustauschverfahren wie Diffie-Hellman oder ECC-Verfahren haben nichts mit der Primfaktorzerlegung zu tun, denn diese basieren auf dem Problem des diskreten Logarithmus. Außerdem werden in dieser Formulierung die symmetrische Verfahren nicht deutlich genug ausgeschlossen. Richtig ist jedoch, dass der Shor-Algorithmus eine Bedrohung für die gängigen asymmetrischen Verfahren darstellt.

    Auch wusste der Autor offensichtlich nicht wofür KEM steht. Denn im folgenden Absatz steckt der Irrtum, Kyber sei ein Verschlüsselungsverfahren:

    Die ersten fertiggestellten Standards des PQC-Standardisierungsprojekts des NIST sind ML-KEM (basierend auf dem CRYSTALS-Kyber-Algorithmus), der als primärer Standard für die allgemeine Verschlüsselung dient; […]

    Das KEM in ML-KEM steht für Key Encapsulation Mechanism. Das bedeutet, dass auf der einen Seite ein Schlüssel eingepackt und auf der anderen Seite ausgepackt wird. Im Vordergrund steht dabei der Schlüsselaustausch, denn mit Kyber lassen sich nur 256-Bit „einpacken“. Eben genau so viel, wie man für einen sicheren Schlüsselaustausch benötigt. Es wird also keinesfalls ein Verfahren für die allgemeine Verschlüsselung angeboten.

    Das sind aber Kleinigkeiten, über die man grundsätzlich hinwegsehen kann. Gegen Ende wird der Artikel jedoch extrem konfus.

    Was bedeutet das für die Passwörter, mit denen wir uns online anmelden?

    Nichts. Gar nichts. Denn die Standardisierung von quantencomputerresistenten asymmetrischen Verfahren hat nichts mit Passwörtern zu tun. Passwörter werden entweder über ein Schlüsselableitungsverfahren (KDF) für eine symmetrische Chiffre verwendet, oder zur Authentifizierung in Form eines vorher ausgetauschten Geheimnisses (Pre-shared Key). Beides hat nichts mit Quantencomputern zu tun und hierfür hätten wir die neuen Verfahren auch nicht benötigt.

    Sowohl Unternehmen als auch Organisationen werden weiterhin auf die Vorteile der Passwortsicherheit setzen, insbesondere auf ihre Einfachheit, Flexibilität (sie lassen sich leicht zurücksetzen) und grundlegende Effektivität (sie sind entweder richtig oder falsch).

    Was dieser Absatz aussagen soll? Leider weiß ich es nicht.

    Es geht vielmehr darum, stärkere Schlösser zu bauen, um unsere wichtigen Daten und Ressourcen zu schützen, anstatt sie komplett zu entfernen.

    Wir haben bereits starke symmetrische Verfahren, um Daten zu schützen, deren Sicherheit sich durch Kaskadierung noch weiter steigern lässt. Die stärksten Schlösser hierfür stehen uns schon seit Langem zur Verfügung – die Standardisierung bringt in diesem Bereich nichts Neues.

    Der Artikel fordert zur Prüfung auf, „ob Ihre aktuelle Passwortsicherheit Quantenangriffen standhalten kann“. Mir ist unklar, was ich jetzt tun soll.

    Der Vollständigkeit halber sei angemerkt, dass der sogenannte Grover-Algorithmus eine Gefahr für symmetrische Verschlüsselung und Hashverfahren darstellen kann. Hier ist die Skalierung zu längeren Block- und Schlüssellängen jedoch so einfach, dass dieser Umstand überwiegend vernachlässigt werden kann.

    Ich freue mich, wenn es Nachrichten aus der Welt der Kryptologie gibt. Etwas traurig finde ich, wenn sie so missverständlich, fehlerhaft oder gar irreführend sind. Es ist zu erwarten, dass es an den fehlenden Kenntnissen des Autors lag. Das ist nicht schlimm, niemand kann alles wissen. In diesem Fall sollte man sich aber nur so weit aus den Fenster lehnen, wie es die Sicherheit erlaubt.

  • Synthetic Initialization Vector

    Das BSI hat seine technische Richtlinie zu Schlüssellängen aktualisiert (Dokument vom Stand 31.01.2025). Wie erwartet ist ML-KEM (Kyber) auch mit zwei Schlüssellängen in die Richtlinie aufgenommen worden. Es wäre interessant zu wissen, weshalb die kleinste Variante hier nicht erwähnt wird.

    Noch interessanter ist jedoch, dass der AES-GCM-SIV als Chiffre bzw. Betriebsmodus-Empfehlung aufgenommen wurde. Um SIV besser verstehen zu können, ist es vielleicht sinnvoll zuerst ein paar Schritte zurück zu gehen.

    AES, grundsätzlich eine Blockchiffre, arbeitet allerdings durch ein CCM oder GCM Betriebsmodus äquivalent zu einer Stromchiffre. Das bedeutet, dass die Funktion genutzt wird um einen Schlüsselstrom zu erzeugen, der bitweise auf den Klartext appliziert wird (xor).

    Der gleiche Schlüssel erzeugt hierbei den gleichen Schlüsselstrom. Damit sich der Schlüsselstrom bei gleichem Schlüssel ändert, wird eine sogenannte Nonce als Initialisierungsvektor verwendet. Eine Nonce ist Zahl, die dem Namen nach nur einmal verwendet werden darf. Wird dieselbe Nonce mehrfach verwendet, wird auch der gleiche Schlüsselstrom erzeugt. Ein solcher Fehler macht AES-GCM leicht angreifbar.

    Somit wäre die doppelte Verwendung einer Nonce eine Katastrophe. In Umgebungen, in denen eine solche doppelte Verwendung nicht ganz ausgeschlossen werden kann, kann nun AES-GCM-SIV zum Einsatz kommen.

    Die Idee hinter SIV ist, dass diese zur Verschlüsselung verwendete Initialisierungsvektor zusätzlich zu weiteren Daten auch vom Klartext abhängig ist. Somit wird die Gefahr der doppelten Verwendung reduziert. Wird zufälligerweise die gleiche Nonce verwendet, müsste auch der Klartext gleich sein, damit derselbe IV und somit derselbe Schlüsselstrom erzeugt wird. Das Ganze natürlich nicht mit absoluter, aber nunmal mit praktischer Sicherheit.

    Es handelt sich deshalb um einen generierten „synthetischen“ Initialisierungsvektor, was AES-GCM-SIV seinen Namen gibt.

  • AES Xtra-Large

    Als in den 2000er-Jahren der AES ausgewählt wurde, gab es zunächst mehrere Varianten mit verschiedenen Blocklängen. So unterstützte der Rijndael-Algorithmus auch Blocklängen von 192- und 256-Bit. Später im Prozess entschied man auf die größeren Blocklängen zu verzichten und setzte diese konstant auf 128-Bit. Dies hatte auch den Vorteil, dass der AES zur Verwendung nicht übermäßig parametrisiert werden muss: mit AES-128, AES-192 und AES-256 ist das Verfahren stets hinreichend beschrieben: Die Zahl steht dabei nur für die Schlüssellänge, die Blocklänge ist immer 128-Bit.

    Nun, 25 Jahre später, denkt das NIST laut über eine Variante mit einer größeren Blocklänge nach. Genauer gesagt eine 256-Bit Variante. Dabei wäre die Schlüssellänge fest auf 256 gesetzt. Bis Juni 2025 sind Interessierte aus aller Welt dazu eingeladen, ihre Meinung zu äußern.

    Eine solche Erweiterung ist aus mehreren Gründen ganz interessant. Denn die Autoren haben bereits in der ursprünglichen Dokumentation angedeutet, dass sich mit einer größeren Blocklänge auch weitere Einsatzzwecke ergeben könnten:

    The block lengths of 192 and 256 bits allow the construction of a collision-resistant iterated hash function using Rijndael as the compression function. The block length of 128 bits is not considered sufficient for this purpose nowadays.

    Es ist jedoch recht fraglich, ob der AES hierfür heute noch einen Einsatz finden würde.

    Viel wahrscheinlicher ist dieser Vorstoß der Tatsache geschuldet, dass der AES heute überwiegend in Kombination mit einem Betriebsmodus zum Einsatz kommt, welcher die Blockchiffre in eine Stromchiffre wandelt. Alle Betriebsmodi in TLS 1.3 sind Counter-Varianten: GCM und CCM. Selbst mit ein paar AES Runden mehr entsteht hier auf ein Schlag der doppelte Schlüsselstrom. Das dürfte ein recht überzeugendes Argument dafür darstellen.

  • Kyber in Excel

    Um Kyber leichter erklären zu können, habe ich die notwendigen Matrizen-Operationen im Polynomring über Lambda-Funktionen in Excel implementiert. In einem aktuellen Microsoft Excel sollten diese funktionieren. In dieser Variante ist somit die Verschlüsselung (genauer: Schlüsselaustausch) von bis zu vier Bits möglich.

    SHA256: C461EA5C1C0564A96350B9F766F4EE3AC6CCCD612D481801E35E5924E354D130

    Für die Nutzung beider Beispiele wird voraussichtlich ein Microsoft Excel 365 oder 2024 erforderlich sein, in denen Lambda-Funktionen unterstützt werden.